Redacción: Daniel Feipeler Gómez – Conferencista experto de Seccuracy
La ciberseguridad ha dejado de ser un problema exclusivo de TI, tampoco es sólo un problema de los usuarios finales. Hoy es una cuestión de gobierno corporativo que define la resiliencia y viabilidad empresarial, es cada vez más, un problema de Gobernanza.
El cambio de mentalidad necesario
Durante el año 2022 participando del curso «Cyber Policy development» del reconocido Centro Williams J Perry de EEUU, me topé con un artículo que cambió rotundamente mi relación con el concepto de Gobernanza en Ciberseguridad. El artículo (citado al final del post) analiza a partir del ataque masivo de NotPetya en junio de 2017, cómo algunas compañías afectadas por el ciberataque se habían recuperado y principalmente qué habían aprendido. El artículo es demás interesante y nunca dejo de recomendarlo en mis clases y conferencias.
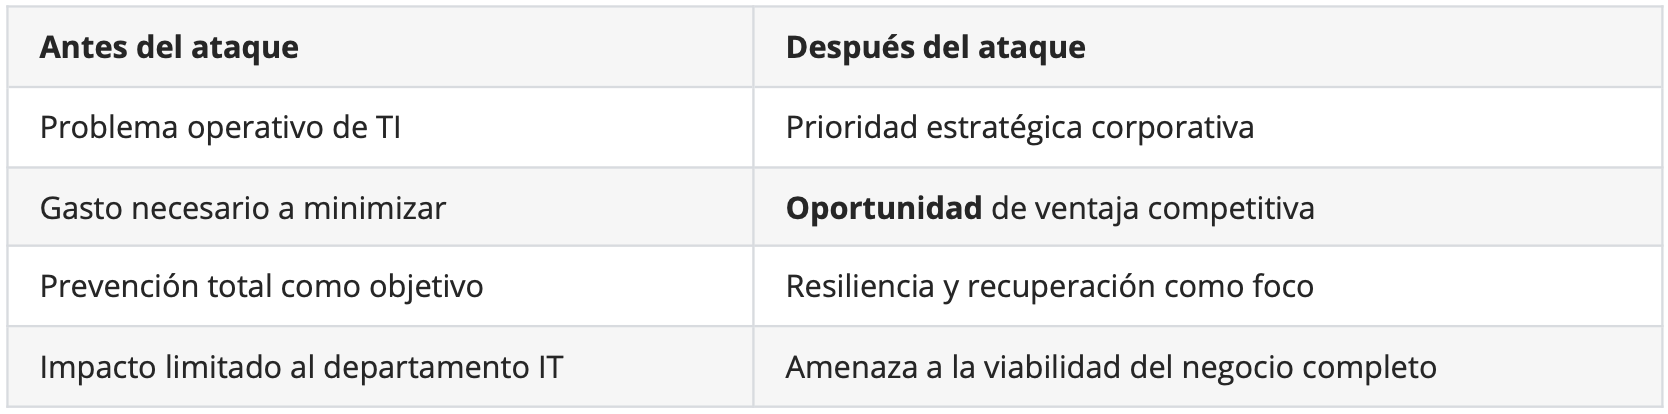
Lo revelador no fue el ataque en sí, sino lo que descubrieron después: las empresas que sobrevivieron exitosamente cambiaron su paradigma fundamental y cómo entendían a la Ciberseguridad:
| Antes del ataque | Después del ataque |
| Problema operativo de TI | Prioridad estratégica corporativa |
| Gasto necesario a minimizar | Oportunidad de ventaja competitiva |
| Prevención total como objetivo | Resiliencia y recuperación como foco |
| Impacto limitado al departamento IT | Amenaza a la viabilidad del negocio completo |
¿Por qué falla la Gobernanza?
La investigación con tres empresas distintas afectadas por NotPetya (logística, bienes de consumo y servicios profesionales) identificó patrones comunes de error:
1. Delegación excesiva a IT
La seguridad sigue siendo vista como una función de soporte interno, meramente operativa, no como fuente de ventaja estratégica.
2. Subestimación del riesgo estratégico
Muchos directivos consideran los ataques cibernéticos como eventos aleatorios e impredecibles, es decir, saben qué existen y que hay un riesgo latente, pero se engañan diciendo que: «si te toca, te toca». Cuando en realidad son «sorpresas predecibles» que explotan debilidades organizacionales (no técnicas) conocidas.
3. Silencio sobre incidentes
La tendencia a mantener ataques en confidencialidad impide que otras organizaciones aprendan de experiencias ajenas. Esto en el mejor de los casos, en la mayoría ni saben que están siendo atacados todos los días, lo vean o no.
4. Sesgo cognitivo basado en experiencia previa
Los ejecutivos tienden a priorizar áreas donde tienen expertise (finanzas, marketing, ingeniería), dejando la ciberseguridad fuera del planeamiento estratégico.
Cuatro pilares de la Resiliencia Organizacional
Para transformar la ciberseguridad en activo estratégico, necesitamos desarrollar capacidades avanzadas en cuatro elementos críticos.
Proteger el negocio
No se trata solo de blindar infraestructura IT. Las organizaciones deben preguntarse:
¿Cuáles son nuestros procesos de negocio críticos?
¿Qué activos digitales garantizan la ejecución de esos procesos?
¿Qué tan vulnerables son a ataques cibernéticos?
¿Cómo podemos diseñar procesos que minimicen la vulnerabilidad? ¿Dónde existen oportunidades estratégicas para mejorar la protección?
«La protección que teníamos era una cáscara dura. Pero una vez penetrada esa cáscara, estábamos completamente blandos por dentro.» — confiesa uno de los CEOs citado en el artículo.
Ampliar la conciencia
La Dirección o Gerencia debe tomar responsabilidad activa en conciencia del Ciberriesgo y en inteligencia externa sobre amenazas:
Establecer conexiones con redes de inteligencia de amenazas.
Consultar con expertos en respuesta cibernética antes de la crisis.
Realizar auditorías de seguridad periódicas por terceros.
Monitorear los activos digitales para tener visibilidad, conocer lo que se pretende proteger y generar alertas tempranas.
Gestionar consecuencias
Comunicarse abiertamente con stakeholders genera valor competitivo inesperado, es ahí donde la gobernanza en ciberseguridad se vuelve un activo estratégico, en el artículo citado se mencionan:
Un business de servicios profesionales construyó nuevas relaciones con competidores que ofrecieron instalaciones computacionales tras un ataque.
Una empresa logística ganó dos contratos significativos después de obtener acreditación de estándar de seguridad.
Responder y recuperar
Las mejores estrategias priorizan la recuperación sobre la prevención pura:
Identificación proactiva de liderazgo emergente durante crisis.
Planes de continuidad del negocio específicos para ciberataques, que deben ser probados, no sólo escritos. Desarrollo de equipos de respuesta dinámicos.
La oportunidad estratégica oculta
Las empresas que adoptan enfoque estratégico encuentran ventajas competitivas tangibles:
| Ámbito | Beneficio estratégico |
| Modelo de negocio | Habilita transformación hacia modelos digitales completos |
| Propuesta de valor | Creación de nueva oferta alrededor de seguridad para clientes |
| Capacidades internas | Revela fortalezas y debilidades en liderazgo organizacional |
| Fortaleza y continuidad del negocio | Identifica Procesos Core de Negocio y revela sus debilidades a tiempo, generando una oportunidad de optimización más allá de la seguridad |
Acciones prácticas para Boards y Direcciones
Si eres parte del gobierno o management corporativo, considera estas preguntas en tu próximo ciclo de
planeamiento estratégico:
Antes de un ataque
+ ¿Tenemos definidos los procesos más críticos de nuestro negocio?
+ ¿Estamos mapeando cómo podrían interrumpirse estos procesos por ataques? ¿Contamos con asesoría cibernética externa establecida?
+ ¿Tenemos planes de comunicación abiertos con stakeholders clave?
Durante y después
+ ¿Nuestro equipo de respuesta puede reorganizarse dinámicamente según necesidad? ¿Estamos buscando activamente oportunidades estratégicas post-crisis?
+ ¿Cómo integramos aprendizaje del incidente en capacidades futuras?
+ ¿Podemos convertir IT de centro de costo a generador de valor?
Conclusión: El imperativo estratégico
La ciberseguridad no es binaria (atacado o no atacado). Es una dimensión continua de madurez organizacional que define:
Resiliencia operativa frente a interrupciones.
Confianza del mercado y reputación corporativa.
Velocidad de innovación digital.
Ventaja competitiva sostenible.
Las empresas que son negligentes ante alguno de los cuatro elementos de resiliencia sufren el mayor daño a largo plazo. Aquellas que adoptan mentalidad estratégica desde el inicio transforman amenaza en oportunidad.
La pregunta para la Dirección: ¿Está tu empresa u organización preparada para ver la ciberseguridad no como costo, sino como activo estratégico diferenciador?
* El artículo referido fue publicado en MIT Sloan Management Review (2020): «Make Cybersecurity a Strategic Asset» por Manuel Hepfer y Thomas C. Powell, Saïd Business School, University of Oxford.